Dados fragmentados
Cada ferramenta conhece uma parte do ambiente. Relacionar essas informações ainda depende de esforço manual.
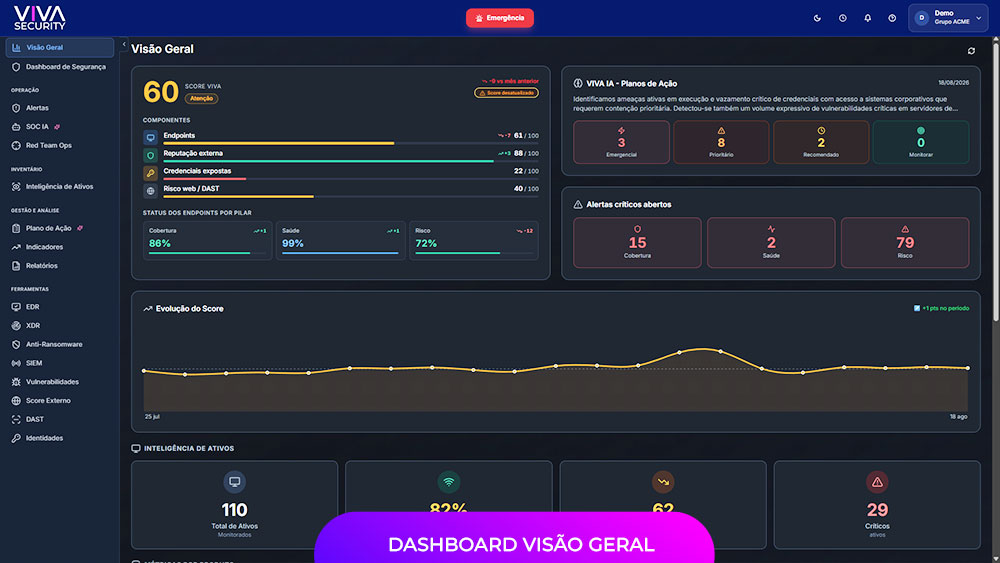
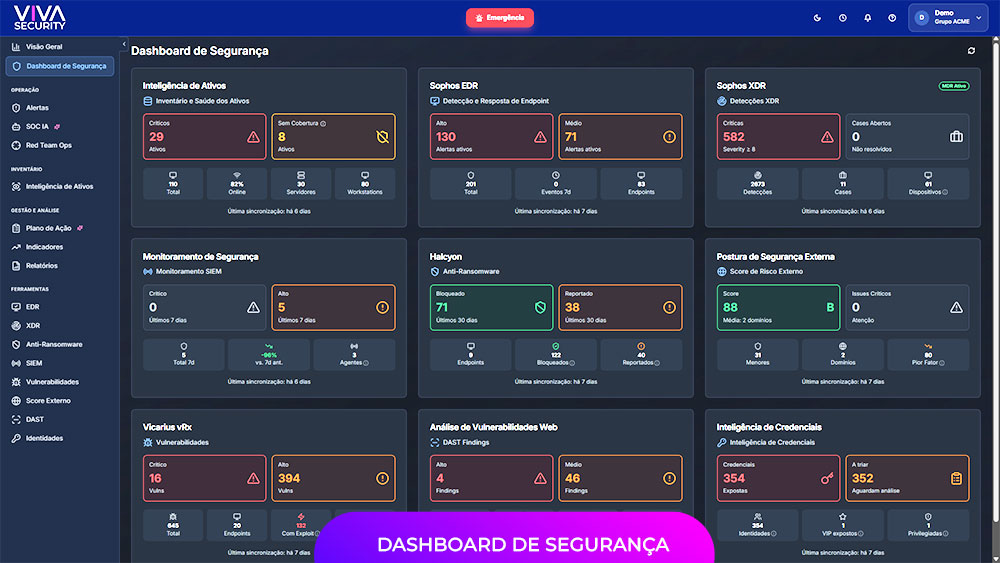
O Lucid é um Security Hub e Security Command Center que conecta sua stack atual, transforma dados dispersos em inteligência e mostra o que precisa ser tratado primeiro.
Mais contexto para decidir. Mais clareza para governar. Mais velocidade entre identificar um risco e agir.
EDR, SIEM, firewall, WAF, gestão de vulnerabilidades, identidade, cloud e Threat Intelligence produzem sinais importantes todos os dias. Mas esses sinais normalmente chegam por consoles, relatórios e equipes diferentes.
 Command Center
Cada ferramenta conhece uma parte do ambiente. Relacionar essas informações ainda depende de esforço manual.
Quando tudo parece urgente, fica mais difícil enxergar o que representa risco real para a operação.
Para a gestão, relatórios dispersos dificultam responder se o risco está aumentando, diminuindo ou sendo tratado.
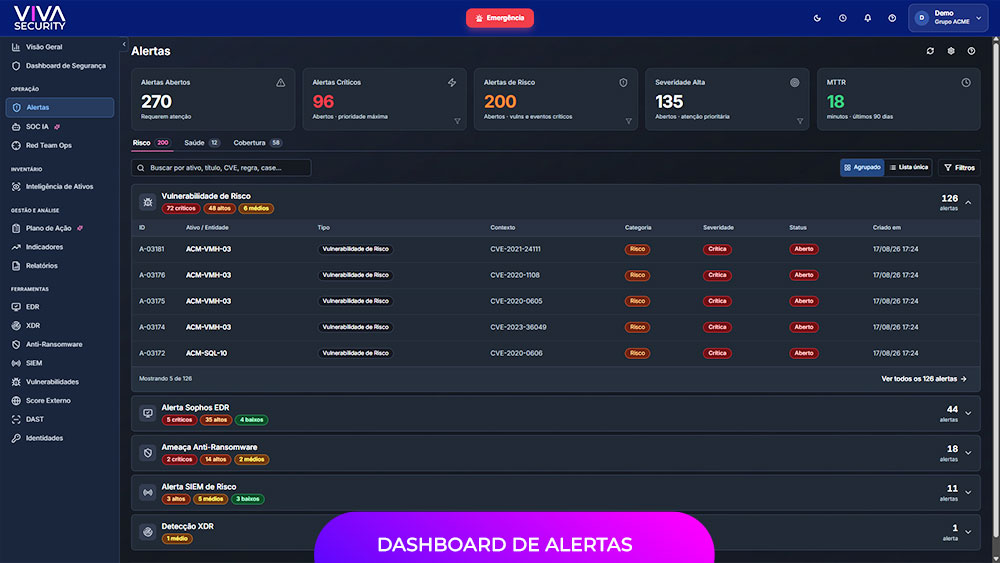
O Lucid conecta suas ferramentas em uma camada comum de inteligência e transforma o Security Hub em um Security Command Center para acompanhar risco, prioridade e execução.
 EDR / XDR
 SIEM
 Firewall
 WAF
 IAM
 Vulnerability Management
 Cloud
 Threat Intelligence
Security Command Center
O núcleo do Lucid reúne capacidades que ajudam a transformar sinais técnicos em uma operação de segurança governável.
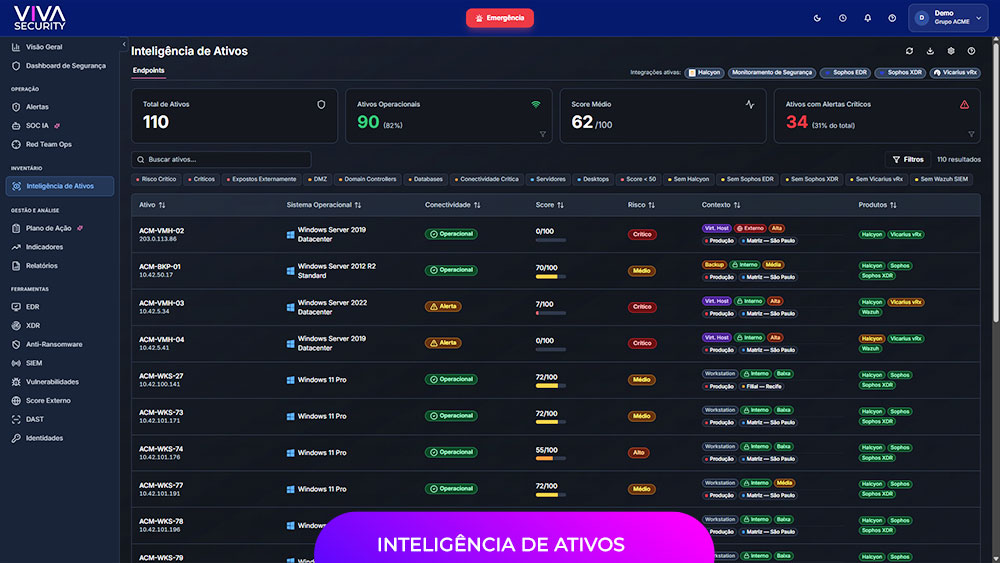
O Lucid relaciona o ativo com informações como identidade, exposição, vulnerabilidades, controles de segurança e eventos relacionados.
O Lucid combina diferentes sinais para ajudar a identificar quais riscos realmente merecem atenção primeiro.
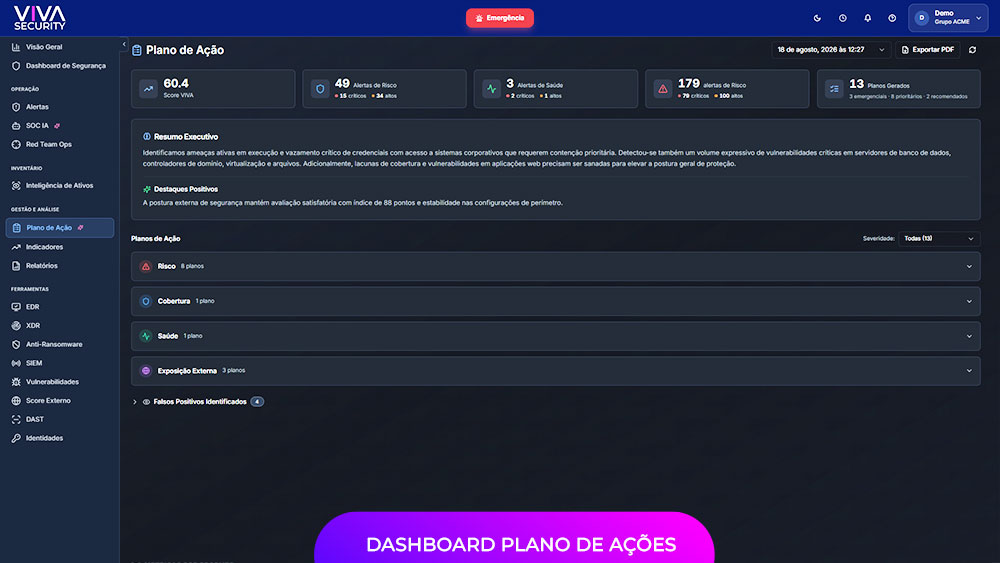
O Lucid transforma achados em ações priorizadas e permite acompanhar responsabilidade, prazo, SLA, status e evolução.
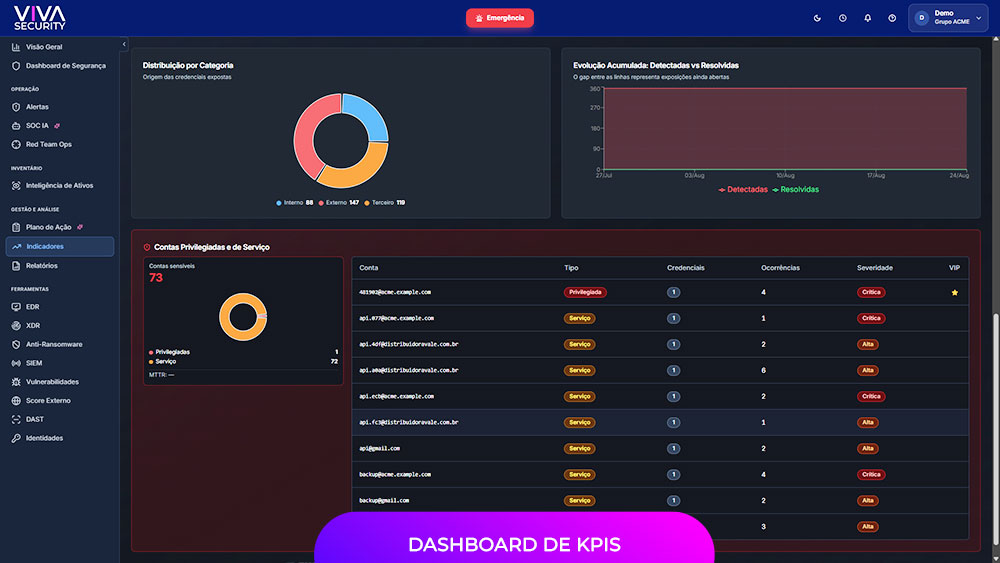
Riscos, ações, exposições, SLAs e evolução da remediação passam a ser acompanhados em um ambiente consolidado.
A gestão deixa de depender de relatórios espalhados para entender a saúde da operação.
O Lucid utiliza agentes especializados que analisam, investigam, priorizam e coordenam informações e ações em diferentes níveis da operação.

Filtra o ruído, correlaciona eventos e identifica o que realmente exige atenção.

Amplia o contexto e identifica ameaças, vulnerabilidades e possíveis caminhos de ataque.

Calcula o risco real e define prioridades e planos de ação guiados por IA.

Orquestra a execução das remediações, acompanhando prioridades, dependências e progresso.

Traduz dados técnicos em informações claras para decisões executivas e estratégicas.
A tabela abaixo apresenta o status de integração informado para cada solução, organizado por categoria.
| Solução / Fabricante | IntegraçãoNativa | IntegraçãoInteligente¹ |
|---|---|---|
| EDRs | ||
| Sophos | Integração Nativa | Integração Inteligente |
| Kaspersky | Integração Nativa | Integração Inteligente |
| Microsoft Defender | Integração Nativa | Integração Inteligente |
| TrendMicro | Sem marcação | Integração Inteligente |
| Crowdstrike | Sem marcação | Integração Inteligente |
| SentinelOne | Sem marcação | Integração Inteligente |
| Gestão de Vulns | ||
| Tenable Nessus | Integração Nativa | Sem marcação |
| Tenable One | Integração Nativa | Sem marcação |
| Vicarius vRx | Integração Nativa | Sem marcação |
| Vicarius vRadar | Integração Nativa | Sem marcação |
| Greenbone | Roadmap para Integração Nativa | Sem marcação |
| Qualys | Roadmap para Integração Nativa | Sem marcação |
| Microsoft Defender Vuln. Mgmt | Roadmap para Integração Nativa | Sem marcação |
| SIEM | ||
| Sophos SIEM (+XDR) | Integração Nativa | Sem marcação |
| Wazuh | Integração Nativa | Sem marcação |
| Microsoft Sentinel | Roadmap para Integração Nativa | Sem marcação |
| VIVA Threat Intelligence | ||
| Abuse Ipdb | Integração Nativa | Sem marcação |
| Sophos Intelix | Integração Nativa | Sem marcação |
| Safelabs | Roadmap para Integração Nativa | Sem marcação |
| Cloud Providers | ||
| Amazon Web Services | Sem marcação | Integração Inteligente |
| Azure | Sem marcação | Integração Inteligente |
| Google Cloud | Sem marcação | Integração Inteligente |
| Oracle Cloud | Sem marcação | Integração Inteligente |
| Colaboração | ||
| Microsoft 365 | Sem marcação | Integração Inteligente |
| Google Workspace | Sem marcação | Integração Inteligente |
| Firewalls | ||
| Fortinet | Integração Nativa | Sem marcação |
| Pfsense | Sem marcação | Integração Inteligente |
| Sonicwall | Sem marcação | Integração Inteligente |
| Sophos | Integração Nativa | Sem marcação |
| IAM | ||
| Microsoft Entra ID | Sem marcação | Integração Inteligente |
| Active Directory | Sem marcação | Integração Inteligente |
| Okta | Sem marcação | Integração Inteligente |
| Ratings Cibernéticos | ||
| Security Scorecard | Integração Nativa | Sem marcação |
| BitSight | Roadmap para Integração Nativa | Sem marcação |
| CMDB/Inventário | ||
| Active Directory | Roadmap para Integração Nativa | Sem marcação |
| Vicarius vRadar | Roadmap para Integração Nativa | Sem marcação |
| Ticketing | ||
| Qualitor | Integração Nativa | Sem marcação |
| ServiceNow | Roadmap para Integração Nativa | Sem marcação |
| Antiransonware | ||
| Halcyon | Integração Nativa | Sem marcação |
| MDR | ||
| Sophos MDR | Integração Nativa | Integração Inteligente conforme nota 1 |
1 Integração através do Lucid Pod / SIEM Wazuh.
O núcleo do Lucid funciona independentemente dessas capacidades. Elas podem ser adicionadas quando fizerem sentido para o ambiente e para a maturidade de cada organização.
O Lucid pode ampliar a visibilidade sobre aplicações web, ativos expostos externamente e identidades comprometidas.
Já possui ferramentas para essas funções? Elas podem ser integradas ao Lucid.
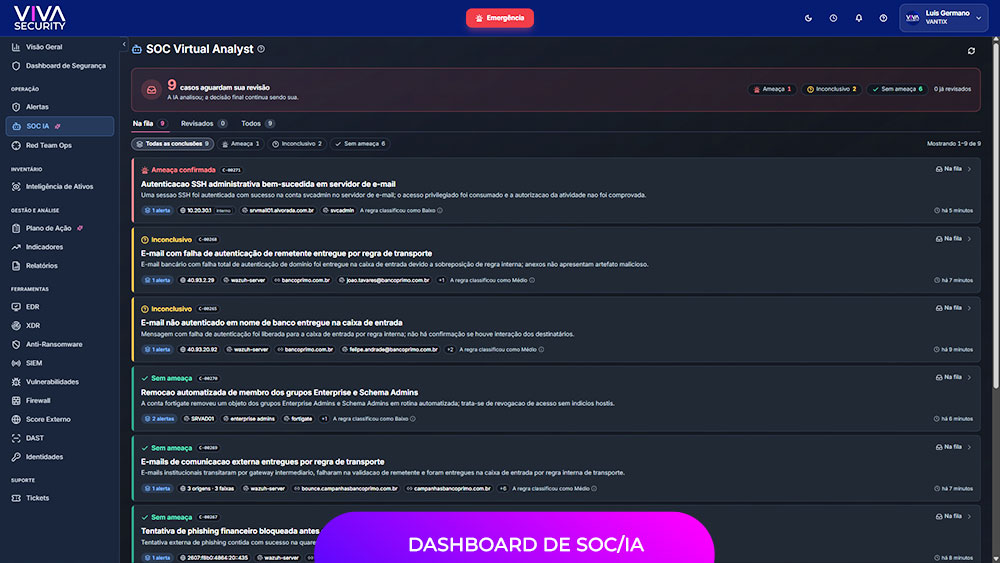
O SOC IA classifica, correlaciona, enriquece e contextualiza alertas antes que eles cheguem ao analista humano.
Pode trabalhar com Wazuh operado pela VIVA ou com fontes já utilizadas pelo cliente.
Serviços de Red Team e Pentest da VIVA podem utilizar os dados observados pelo Lucid como ponto de partida para análises e validações adicionais.
Conheça o Lucid na prática e veja como a plataforma conecta contexto, risco, prioridade e ação em uma única experiência.
Para quem responde pelo risco, o desafio não é receber mais um relatório. É saber rapidamente onde está o problema, o que precisa ser feito e se a situação está melhorando.
Dois planos de plataforma, uma base comum de visibilidade e add-ons que ampliam proteção, inteligência e resposta.
| Recursos | Lucid Core | Lucid Core + Services |
|---|---|---|
| Security Hub | ||
| Security HUB / Dashboard Unificado | Incluído | Incluído |
| Inteligência de Ativos | Incluído | Incluído |
| Visibilidade de Postura de Segurança | Incluído | Incluído |
| Integrações Multi-Vendor | Incluído | Incluído |
| EDR / XDR | Incluído | Incluído |
| SIEM / Wazuh | Incluído | Incluído |
| DAST | Incluído | Incluído |
| Gestão de Vulnerabilidades | Incluído | Incluído |
| Identidades | Incluído | Incluído |
| Gestão de Exposição e Riscos | Não incluído | Incluído |
| Inteligência e IA | ||
| Priorização de Riscos por IA | Incluído | Incluído |
| Planos de Ação por IA | Incluído | Incluído |
| Dashboards e KPIs Executivos | Incluído | Incluído |
| Relatórios Gerenciais | Incluído | Incluído |
| Módulos de Inteligência de Segurança | ||
| DAST Scanner | Incluído | Incluído |
| Exposição de Identidades na Dark Web | Incluído | Incluído |
| Dados e Retenção | ||
| Retenção de Informações | 3 meses | 3 meses |
| Customer Experience | ||
| Customer Success | Incluído | Incluído |
| Suporte em Português | Incluído | Incluído |
| Serviços de Segurança | ||
| Security Assessment Web Anual | Não incluído | Incluído |
| Revisão Trimestral OWASP Top 10 | Não incluído | Incluído |
Contratação modular para complementar o plano escolhido.
“Com o Lucid unificando tudo, a gente saiu de trabalho manual, máquina por máquina, pra mais de 150 mil vulnerabilidades corrigidas em mais de 300 estações e 98% do parque coberto. E tem muito recurso nele que eu ainda nem explorei. E toda vez que eu preciso, o time da VIVA me responde rápido e me ajuda bastante.”
“O Lucid nos deu uma linguagem comum entre a equipe técnica e a gestão. Em vez de discutir centenas de alertas, passamos a enxergar quais riscos exigem ação imediata, quem deve atuar e qual redução de exposição esperamos alcançar.”
Solicite uma demonstração e veja como o Lucid pode conectar sua stack atual, consolidar riscos e transformar informação em prioridade e ação. Sem apresentação genérica. A conversa parte da maturidade e dos desafios da sua operação.
Entenda como o Lucid se encaixa na sua operação, o que faz parte do núcleo da plataforma e como avaliar a solução.
O Lucid é um Cyber Security Command Center como SaaS. Ele conecta as soluções de segurança que a sua organização já usa, consolida os dados em um único lugar e transforma informação dispersa em visibilidade, priorização de risco e ações concretas de segurança.
O LUCID atende tanto os gestores, coordenadores, CISOs, quanto os times técnicos. Ele possui camadas executivas e elementos com foco operacional.
Não. O Lucid foi desenvolvido para conectar e dar contexto ao ecossistema existente, aproveitando o investimento que já foi feito. Capacidades próprias da plataforma podem complementar essa operação e reduzir a necessidade de soluções isoladas em alguns cenários — como os motores de visão de riscos Web, identidades expostas na Darkweb, entre outros.
Sim. É exatamente para isso que ele existe: consolidar informações de EDR/XDR, SIEM, firewall, gestão de vulnerabilidades, IAM, cloud e outras fontes relevantes, independentemente do fabricante. A lista de conectores é ampla e crescente.
Porque os objetivos são diferentes. O SIEM é especializado em coletar, correlacionar e analisar eventos e logs. O Lucid atua uma camada acima, reunindo exposição, vulnerabilidades, identidades, ameaças e controles em uma visão única de risco e ação — e o SIEM é uma das fontes que alimentam essa visão.
Dashboards de segurança, inteligência de ativos, consolidação das integrações, Cyber Risk Score, indicadores e relatórios, priorização de riscos, planos de ação gerados com IA e o acompanhamento da execução dessas ações. O núcleo entrega valor sozinho, sem depender de módulos adicionais.
Não. Além de conectar o ecossistema, a plataforma incorpora capacidades próprias de segurança — como avaliação de vulnerabilidades em aplicações web (DAST), identificação de credenciais e identidades expostas e enriquecimento com threat intelligence. Elas nascem já integradas à visão de risco, em vez de virarem mais um silo.
A IA transforma dados técnicos em decisão. Ela correlaciona informações, interpreta eventos, aponta prioridades, gera planos de ação e produz leitura executiva. Na prática, ajuda o time a responder quatro perguntas: qual nosso score de risco, onde estão os riscos, o que priorizar, os controles de segurança estão ativos e funcionais.
Não é necessário para usar o Lucid — o SOC IA é um módulo adicional e opcional. Ele acrescenta uma camada de operação que apoia triagem, investigação e enriquecimento de alertas, atuando como um analista virtual ao lado da equipe de SOC. A proposta é ampliar a capacidade do time, e mover os analistas para as funções de julgamento mais importantes.
Por meio de um trial ou de uma Avaliação de Exposição. A VIVA conecta fontes selecionadas do seu ambiente e demonstra, com dados reais, o que o Lucid enxerga, quais riscos consegue correlacionar, quais exposições identifica e como prioriza — antes de qualquer decisão de compra.